Le seul outil distant dont vous aurez besoin.
SSH, Serial, VNC, RDP, des gestionnaires de fichiers et un Integrated Code Editor, le tout dans une seule application — avec un agent IA intégré qui corrige les erreurs pour vous. Démarrez une session sur votre bureau, reprenez-la sur votre téléphone.
- 4.5★
- 264 avis sur les stores
- 14
- protocoles, une seule app
- 1
- compte, 7 plateformes
- Zero Knowledge
- Des identifiants illisibles pour nous
Ne nous croyez pas sur parole
Demandez à votre IA pourquoi passer à Tempest
Un clic ouvre la même question dans ChatGPT ou Claude. Pour Gemini, l'invite est copiée avant l'ouverture de l'application. Collez-la et voyez ce qu'elle dit sur Tempest par rapport à ce que vous utilisez actuellement.
Pourquoi Tempest
De vraies raisons de changer
Pas une liste de fonctionnalités. Quatre choses qui changent dans votre journée.
-
Une seule application pour SSH, RDP, SFTP et kubectl
-
Les sessions continuent du portable au téléphone
-
L'IA termine l'étape, pas la phrase
-
Achetez Pro une fois au lieu de le louer à vie
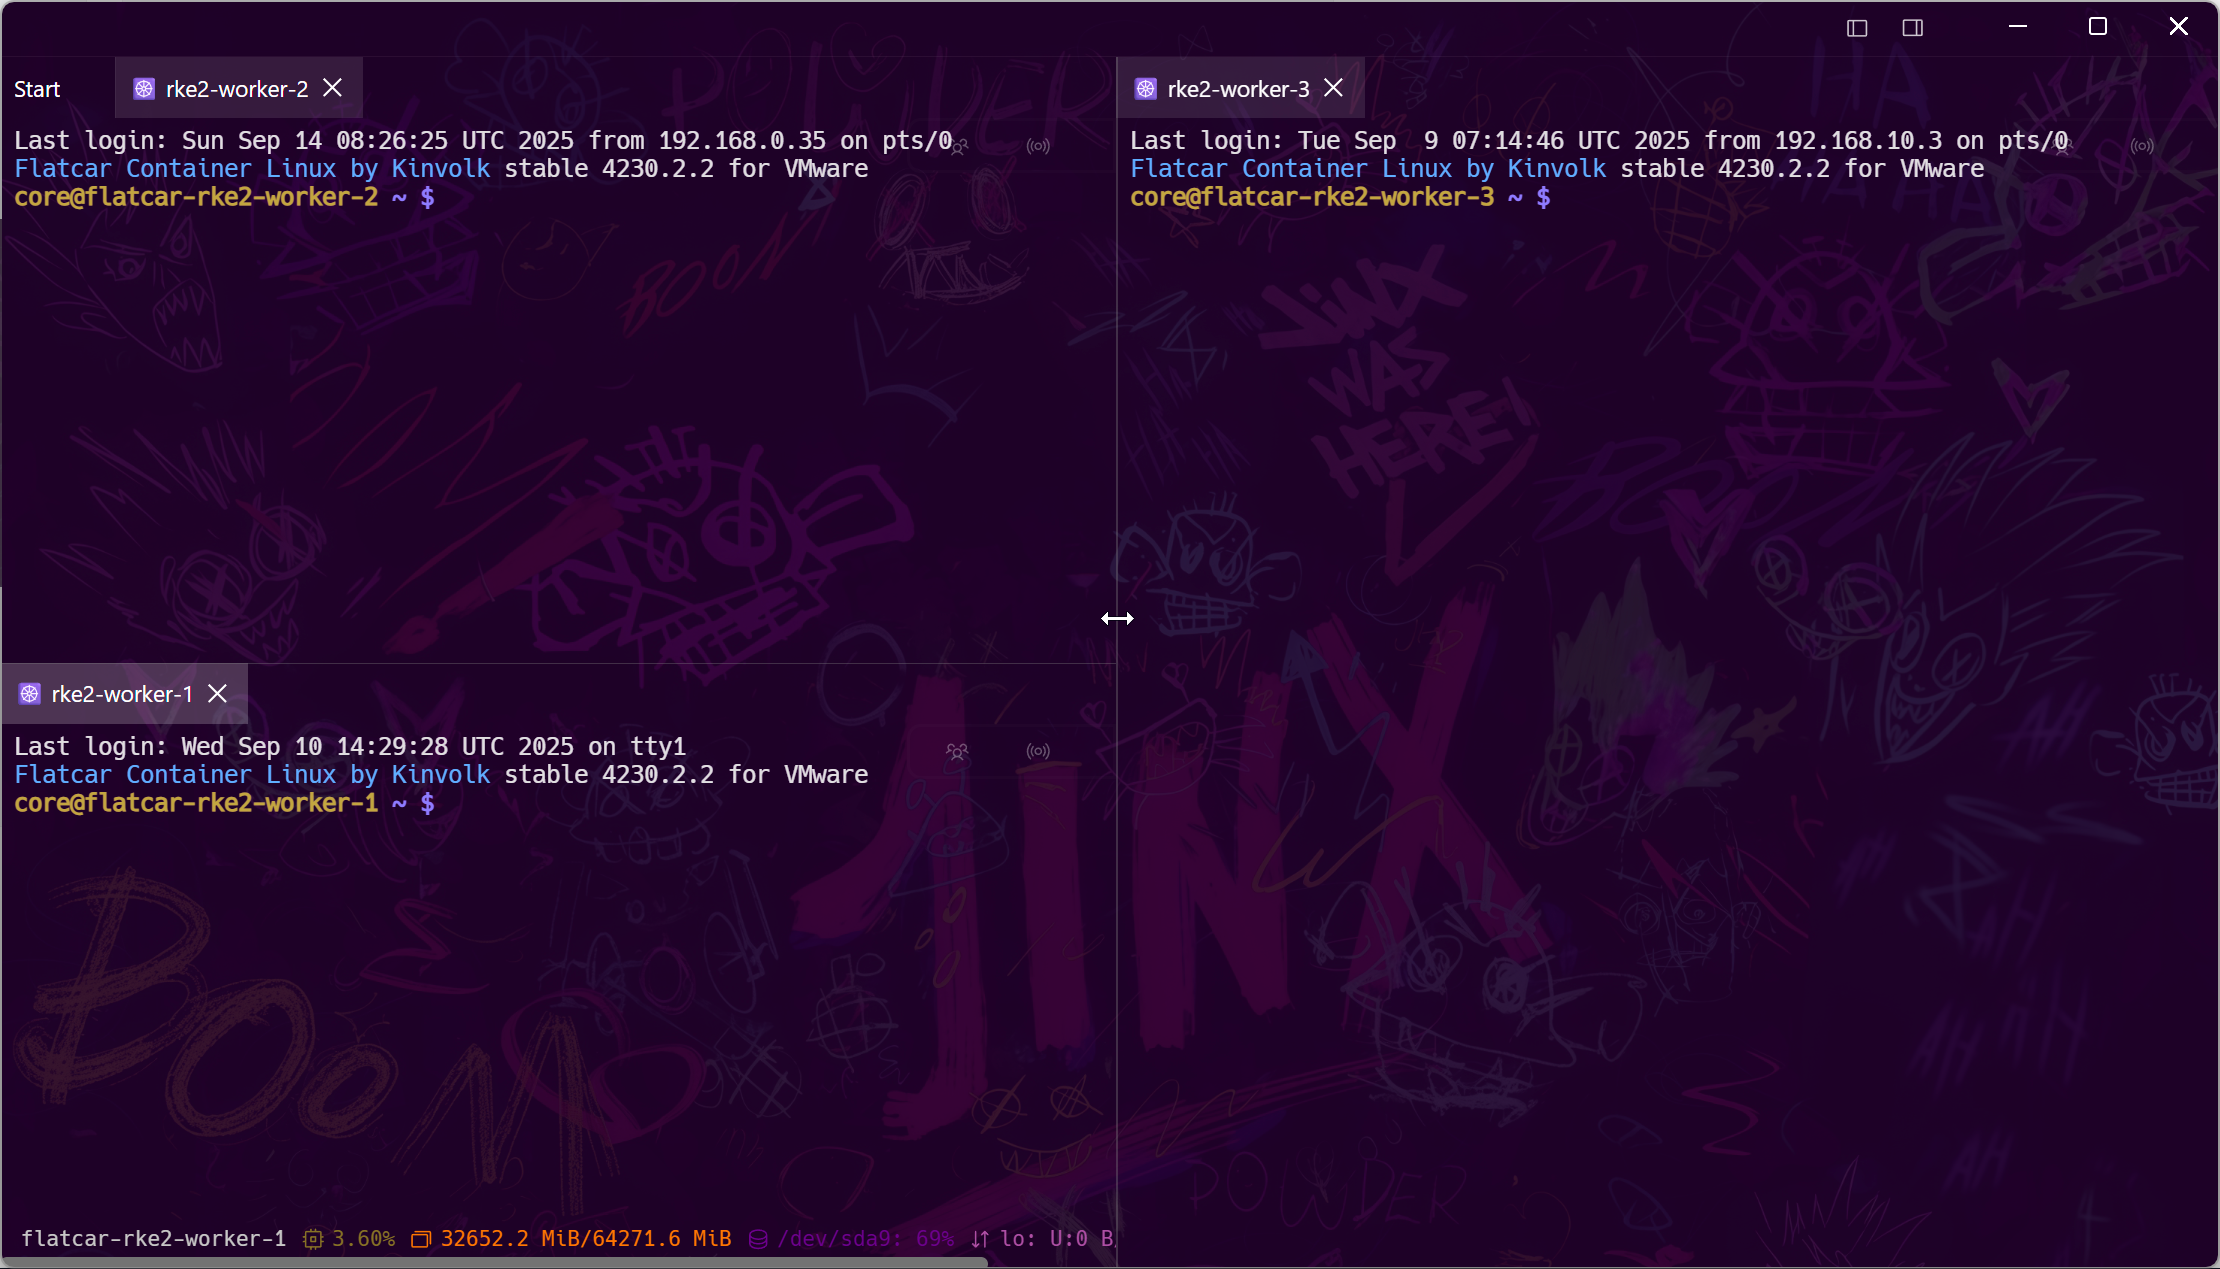
Quoi que vous fassiez tourner, Tempest y accède.
Alimenté par l'IA
Décrivez-le en anglais. Cela se fait.
L'agent IA intégré de Tempest lit l'erreur, planifie le correctif, exécute les commandes et explique ce qui a changé, en une seule conversation, dans votre terminal.
Besoin de plus qu’une solution rapide ? Connectez des agents de codage externes via ACP et confiez-leur les tâches complexes et de longue durée : ils continuent de travailler dans votre session pendant que vous regardez et dirigez depuis n'importe quel appareil.
De véritables travaux d'infrastructure, réalisés pour vous — jusqu'à 90% plus vite
Pas seulement la saisie semi-automatique : confiez-lui tout le travail. Il planifie, exécute les commandes sur votre session réelle, vérifie son propre travail et rend compte.
> Je n'arrive pas à me connecter à 10.x.x.x — aidez-moi à résoudre le problème.
- Vérifie l'accessibilité : ping, traceroute et le port cible
- Inspecte le routage local, les règles de pare-feu et les groupes de sécurité
- Teste le service lui-même une fois le chemin réseau confirmé
- Identifie exactement où le chemin s'interrompt et propose le correctif
> Mon installation apt présente des conflits de packages – aidez-moi à les résoudre.
- Lit l'erreur de conflit exacte et la chaîne de dépendances
- Vérifie les versions installées/conservées et tous les PPA tiers
- Résout le conflit : conserver, rétrograder ou purger si nécessaire
- Réinstalle proprement et vérifie que le package fonctionne
> Ce fichier tar est notre mise à jour logicielle — aidez-moi à l'installer.
- Extrait et inspecte d'abord le contenu de l'archive
- Sauvegarde la version actuelle avant de toucher quoi que ce soit
- Arrête le service, installe et restaure la configuration/les autorisations
- Redémarre et vérifie que la nouvelle version est saine
> Il y a une boucle STP quelque part sur le réseau : vérifiez les 12 commutateurs et trouvez-la.
- Ouvre une session sur chaque commutateur en parallèle, pas un à la fois
- Lit l’état du spanning-tree sur chacun d’eux côte à côte
- Références croisées bloquant/transférant les ports pour tracer le chemin physique de la boucle
- Identifie le commutateur et le port incriminés et propose le correctif
> Migrez la base de données MySQL de ce serveur vers Postgres.
- Vide le schéma et les données MySQL en direct avec mysqldump
- Convertit les types, les index et les contraintes en équivalents Postgres
- Provisionne Postgres et charge les données converties
- Exécute les différences de nombre de lignes et de somme de contrôle pour vérifier la migration
> Mettez à niveau Kubernetes sur ce cluster. Assurez-vous que des sauvegardes existent et que tout reste compatible.
- Instantanés etcd et chaque PersistentVolume en premier
- Analyse les manifestes et les graphiques Helm à la recherche d'API obsolètes
- Met à niveau le plan de contrôle, puis les pools de nœuds, un par un
- Réexécute les vérifications de l'état et maintient un plan de restauration prêt
Tout, une seule application
Un meilleur client SSH et SFTP — et tout ce que votre équipe infra demande
Un noyau Rust natif qui vous échappe, ainsi que toutes les passerelles Zero Trust, les bizarreries héritées et les cases à cocher d'entreprise qui apparaissent sur une véritable liste de contrôle informatique.
Performances natives à 120 Hz
Le rendu accéléré par GPU — Metal sur iOS, Vulkan sur Android — maintient 120 Hz sous forte charge.
14 protocoles, une application
SSH, RDP, VNC, SFTP, FTP, S3, WebDAV, Telnet, RCON, Kubernetes, Serial, Local Shell, MSYS, Zmodem.
Le clavier d'abord
Chaque action a un raccourci. Gérez les connexions, les fichiers et les onglets sans utiliser la souris.
Préréglages de clavier
Composez vos propres rangées de touches et enregistrez-les comme préréglages — chargez la disposition voulue sur n'importe quel appareil.
Palette de commandes globale
Ouvrez-le de n'importe où et lancez une nouvelle session en une seule frappe.
Modification groupée des hôtes
Effectuez une sélection multiple sur l'ensemble de votre liste d'hôtes et modifiez les balises, les dossiers ou les paramètres de centaines d'hôtes à la fois.
E2E sans connaissance
Le cryptage s'effectue uniquement sur votre appareil : chaque protocole et les informations d'identification ne quittent jamais votre contrôle.
Synchronisation multiplateforme
Chaque hôte, identifiant et paramètre synchronisé de bout en bout est chiffré sur Windows, macOS, Linux, iOS et Android.
Séances continues
Démarrez sur le bureau, miroir de lecture et d'écriture en direct sur votre téléphone via son propre protocole crypté de bout en bout.
Entreprise auto-hébergée
Exécutez votre propre serveur de synchronisation + mode Web : déployez Docker ou Kubernetes, entièrement à l'intérieur de votre réseau.
Passerelles zéro confiance
Préréglages natifs pour Teleport, Cloudflare Access, Tailscale SSH, AWS SSM et GCP IAP.
HashiCorp Vault
Authentifiez SSH avec des informations d'identification récupérées en direct depuis votre propre coffre-fort : secrets KV ou certificats signés, rien n'est stocké localement.
Coffres multi-locataires
Le coffre-fort de chaque équipe est isolé au niveau de la couche de stockage, et pas seulement au niveau du contrôle d'accès.
Liaison de stratégie d’accès
Politiques précises liées aux hôtes et aux coffres, par utilisateur ou groupe, appliquées côté serveur.
Pare-feu IA
Quatre niveaux de commandes définis par l'administrateur — exécution automatique, approbation requise, coûteuses, interdites — appliqués sur chaque appareil, plus des commutateurs pour le mode Bypass et les agents externes.
Transfert d'agent SSH
Transférez vos clés gérées par Tempest ou un agent système/1Password : les clés ne quittent jamais votre appareil.
YubiKey / FIDO2
Clés SSH sauvegardées sur matériel : les clés privées ne touchent jamais le disque.
Barre latérale SFTP
Parcourez, modifiez et transférez des fichiers à partir d'un panneau latéral sans jamais quitter l'onglet de votre terminal.
Integrated Code Editor
Ouvrez les fichiers distants avec la coloration syntaxique et enregistrez les modifications directement sur SFTP — pas de boucle de téléchargement-édition-reupload.
Scratch Pad et extraits de code
Notes Markdown et commandes enregistrées, synchronisées partout.
Exécutions programmées
Exécutez automatiquement un extrait selon un calendrier pour les inspections sans surveillance : l'IA résume le résultat dans un rapport pour vous.
Notifications push intelligentes
Tempest Push, Telegram ou Discord — L'IA lit le code de sortie et le résultat, et n'envoie une requête ping à votre téléphone que lorsque cela vaut vraiment la peine d'être connu.
Reconnexion automatique
Les sessions sont automatiquement récupérées après une interruption du Wi-Fi, une mise en veille ou un VPN irrégulier – pas de recomposition manuelle.
Moniteur de performances
Processeur, mémoire, disque et réseau par cœur en direct pour chaque hôte, directement dans la barre latérale.
Windows RDP & VNC
Des postes de travail distants complets, pas seulement des terminaux : partage d'écran Windows, macOS et Linux VNC.
Prise en charge des appareils hérités
Comportement de retour arrière configurable et solutions de secours d'encodage pour les commutateurs et les consoles série vieux de plusieurs décennies.
Proxy HTTP et SOCKS5
Acheminez SSH ou RDP via un proxy ou un ProxyCommand personnalisé — les réseaux d'entreprise sont les bienvenus.
Saut du chaînage d'hôtes
Sauts de bastion récursifs, pilotés par une interface graphique – comme ProxyJump, sans la soupe aux drapeaux.
Prise en charge de Mosh
Sessions basées sur UDP qui survivent aux changements de réseau et à la mise en veille de l'ordinateur portable sans perdre votre session.
Multiplexage de connexion
Réutilisez une connexion principale SSH par hôte : chaque nouvel onglet s'ouvre instantanément, sans nouvelle négociation.
Transfert X11
Exécutez une application GUI distante et faites apparaître sa fenêtre sur votre bureau local – aucune configuration VNC n'est nécessaire.
iPerf3 intégré
Exécutez des tests de bande passante directement à partir du Tempest — aucun outil séparé à installer.
Enregistrement de séance
Enregistrez n'importe quelle session et exportez-la en tant que asciicast - relisez-la pour le débogage ou une piste d'audit.
Coloration par expressions régulières
Colore OK, FAIL et avertissements dans la sortie du terminal, ou définissez vos propres règles regex pour mettre en évidence ce qui compte.
Mot de passe supplémentaire
Enregistrez un deuxième mot de passe (comme sudo) et demandez à Tempest de l'envoyer automatiquement dans la session.
Flux de travail Kubernetes
Parcourez les namespaces et les pods, surveillez l'état et les redémarrages, puis ouvrez un shell dans n'importe lequel. kubectl, Helm, k9s et stern choisissent le bon contexte tout seuls.
Automatisation TUI
Un véritable terminal VT permet à l'IA de piloter des TUI en plein écran – BIOS/UEFI sur série, vim, htop.
Tempest CLI
Créez des connexions de script et exécutez des commandes à partir de n’importe quel shell ou pipeline – sans tête et prêt pour l’automatisation.
Serveur MCP
Branchez Tempest sur Claude ou sur n'importe quel client MCP et laissez l'agent gérer lui-même les hôtes distants.
Il manque quelque chose ? Demandez-le dans la communauté
Sécurité
Vos clés ne quittent jamais votre appareil
Un outil d'accès distant vous demande ce que vous avez de plus sensible. Voici exactement ce que nous pouvons voir, et ce que nous ne voyons pas.
- Les sessions partent de votre machine
- Tempest ouvre la connexion SSH, SFTP, VNC ou RDP depuis votre appareil directement vers votre hôte. Rien ne transite par notre cloud.
- Les identifiants sont chiffrés avant la synchronisation
- Mots de passe et clés privées sont chiffrés sur votre appareil avec une clé que nous ne recevons jamais. Nos serveurs ne détiennent que du chiffré.
- Ou ne stockez aucun identifiant
- Pointez Tempest vers votre propre HashiCorp Vault. Il récupère un secret KV ou un certificat signé au moment de la connexion, pour cette session uniquement.
- Sécurité matérielle
- Clés d'accès et TOTP sur le compte, YubiKey et algorithmes post-quantiques sur la connexion.
- Ou passez-vous complètement de notre cloud
- L'offre Enterprise exécute tout le backend sur votre propre infrastructure, avec votre isolation de coffre et vos journaux d'audit.
Équipes
Collaborez avec votre équipe
Assistance à distance sans vous rendre au centre de données : rejoignez une session en direct où que vous soyez.
-
Plus de « peux-tu venir ici ? »
-
Partagez une session SSH, un terminal local, un Serial ou un Kubernetes en direct avec un lien. Quiconque aide se joint où qu'il soit : pas de passage, pas d'application de partage d'écran.
-
Rejoignez-nous depuis un téléphone, pas seulement depuis un ordinateur portable
-
Les coéquipiers peuvent rejoindre une session partagée directement depuis iOS ou Android – lecture et écriture complètes, comme sur un ordinateur de bureau.
-
Handoff – prenez également votre propre session
-
Pas seulement pour vos coéquipiers : continuez votre propre session de bureau sur votre téléphone, lecture et écriture en direct, à mi-commande.
-
Contrôle des autorisations précis
-
Liez les politiques d'accès aux hôtes et aux coffres-forts par utilisateur ou groupe : les assistants ne voient que ce qui leur est accordé, rien de plus.
Témoignages
Apprécié par les développeurs du monde entier
"Beside its functions what is most impressive is the pace of improvements and the speed of fixes in response to minor bug reports. Not to forget you get a lifetime license at a very fair price compared to other SSH Clients subscription models. Works across multiple devices like a charm."
Works perfectly
"All the OS I use are supported (iOS, macOS, Android, Windows). Finally one app for all with Cloud Sync."
"Great app, no ads, SSH quality is good. Able to easily connect to my home Arch main PC and my Ubuntu server. Would recommend."
"Simple and objective, as things should be."
"Functional — reminds me of Mobaxterm but mobile. Good app."
"Nice app, great UX for a terminal client."
Absolutely Epic
"🤯"
"Intuitive because it is simple and objective. Solves the problem."